Le firmware IAMMETER i.91.065.17 ajoute la récupération Admin Security, Swagger API et la prise en charge du WEM3063T
Le firmware IAMMETER i.91.065.17 ajoute la récupération Admin Security, Swagger API et la prise en charge du WEM3063T
Le firmware IAMMETER i.91.065.17 s’appuie sur les fonctions de sécurité de la série i.91.065. Il ajoute la récupération sécurisée des identifiants Admin Security oubliés, les tests d’API dans le navigateur avec HTTP Basic Authentication et la prise en charge du nouveau compteur WEM3063T.
Cette version fait partie du travail continu d’IAMMETER pour répondre aux exigences de cybersécurité applicables aux équipements radio connectés à Internet selon EN 18031-1:2024. L’état de conformité et de certification de chaque modèle sera annoncé séparément lorsqu’il sera officiellement disponible.
Основные изменения:
- récupérer l’accès après l’oubli du mot de passe Admin Security
- tester les API protégées depuis Swagger UI
- prendre en charge le compteur triphasé WEM3063T pour le marché américain
- rendre l’aide du module Security plus facile à trouver
Récupération sécurisée du mot de passe Admin
Si vous avez oublié votre mot de passe Admin Security, vous pouvez vérifier que l’appareil est associé à votre compte IAMMETER et récupérer l’accès local sans qu’IAMMETER Cloud se connecte directement au compteur ou le réinitialise.
- Demandez un challenge de récupération à usage unique à l’appareil.
- Connectez-vous au système IAMMETER Contributor avec votre compte IAMMETER Cloud.
- Envoyez le payload ; le service vérifie que le SN est associé à votre compte.
- Recevez une signature cryptographique Ed25519 pour ce payload.
- Envoyez la requête signée à l’adresse IP locale du compteur.
- Après vérification, Admin Security est désactivé et vous pouvez définir de nouveaux identifiants.
Le payload est lié au SN, à l’adresse MAC et à un nonce à usage unique. Le firmware contient uniquement la clé publique de vérification. Le service signe le challenge après vérification et ne se connecte pas directement au compteur.
Pour la procédure complète, consultez le guide de récupération du mot de passe Admin IAMMETER.
Prise en charge du WEM3063T pour le marché américain
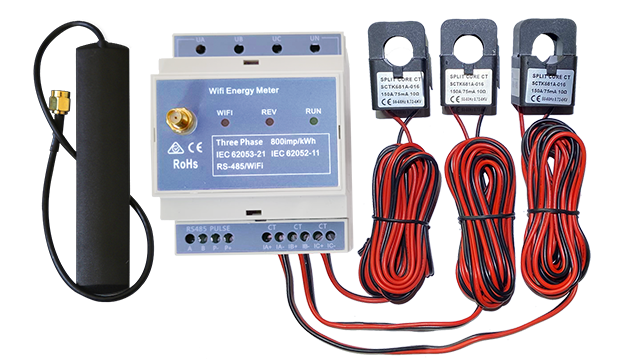
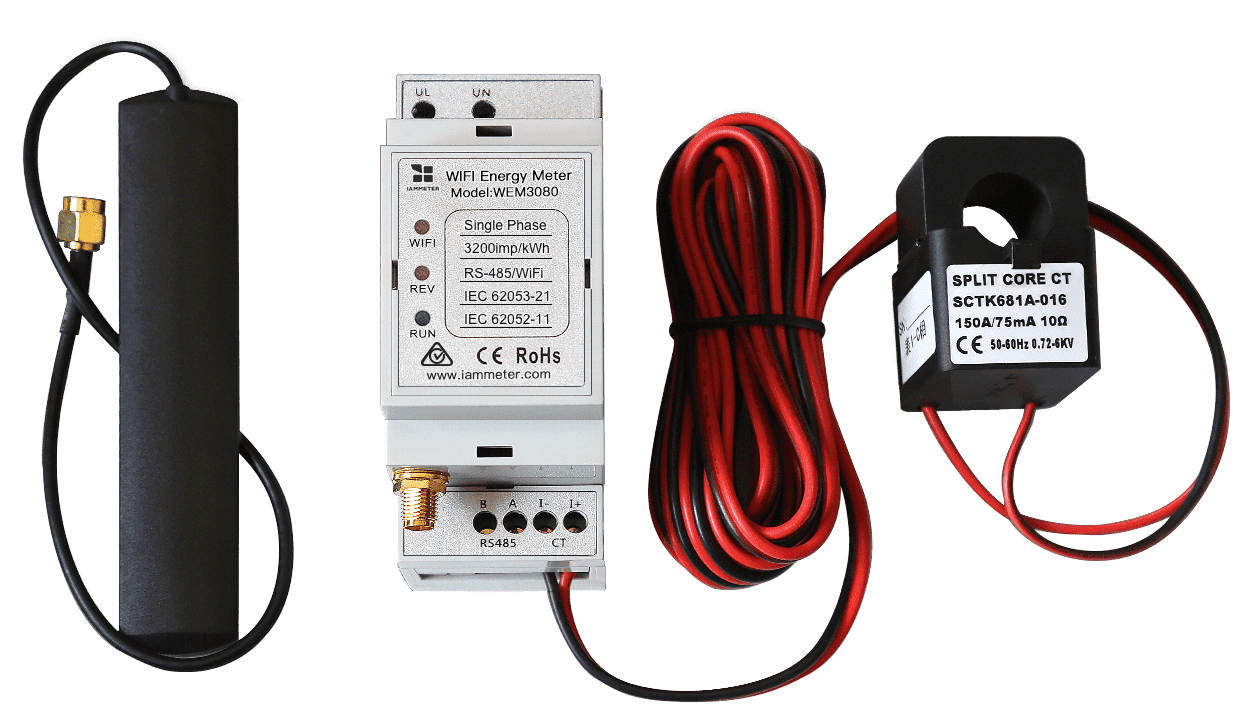
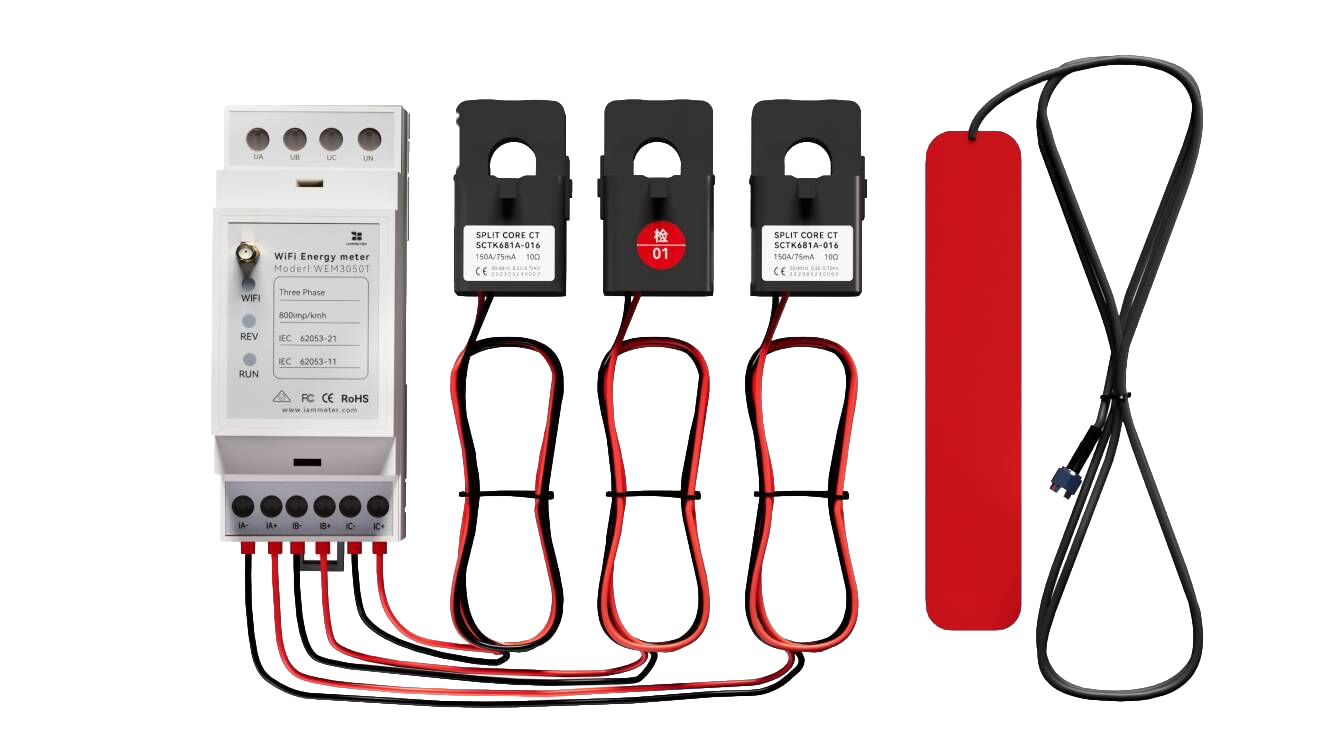
Le firmware i.91.065.17 prend en charge le WEM3063T, un compteur triphasé IAMMETER développé pour le marché américain.
Le WEM3063T utilise des TC externes avec une sortie standard 5 A. Il a fait l’objet de tests produit et de sécurité dans le cadre du processus UL en cours, notamment des tests réalisés par SGS. L’état de la certification UL sera annoncé séparément. Le firmware identifie le WEM3063T et applique les facteurs d’échelle correspondants.
Avant la mise à niveau, vérifiez le modèle, les TC et les exigences régionales.
Tests Swagger API avec Basic Auth
Le firmware i.91.065.17 permet à des outils comme IAMMETER WEM API Test Swagger UI d’appeler les API protégées par Admin Security avec HTTP Basic Authentication. L’en-tête Authorization est maintenant autorisé dans les requêtes CORS preflight.
- un navigateur pouvant atteindre l’adresse IP locale du compteur
- des identifiants Basic Auth valides
- une opération prise en charge par le firmware
Le chemin de la requête est direct :
Navigateur → charge Swagger UI depuis iammeter.github.io
Navigateur → envoie la requête authentifiée directement à l’adresse IP locale du compteur
Le site Swagger n’est pas un serveur qui se connecte au compteur. Le navigateur doit atteindre le compteur sur le réseau local et chaque requête protégée exige toujours Basic Auth. CORS ne supprime pas l’authentification et n’expose pas l’API via IAMMETER Cloud.
Autres améliorations de sécurité
La page Security propose maintenant une aide plus visible Enable/Disable Security Module et renvoie vers le guide Local Admin Security.
Vérification des certificats MQTTS et HTTPS
La série i.91.065 propose trois modes de vérification des certificats pour MQTTS et HTTPS :
builtin— utiliser les certificats racine intégrés ;custom— utiliser un certificat PEM Root CA importé ;none— désactiver la vérification pour la compatibilité ou des tests contrôlés. Ce mode n’est pas recommandé pour les déploiements Internet courants.
Les certificats intégrés comprennent DigiCert Global Root G2 et ISRG Root X1. La même configuration de vérification TLS est disponible pour MQTTS et HTTPS. Consultez la configuration MQTTS et HTTPS.
Notes de mise à niveau et de compatibilité
La vérification Basic Auth reste obligatoire, les contrôles de sécurité OTA existants sont conservés, le comportement TLS et la vérification des signatures de récupération ne changent pas. Vérifiez le modèle avant d’utiliser la page IAMMETER Firmware Updates.
Correctifs et améliorations de fiabilité
- Validation OTA renforcée pour la structure, la longueur, les limites de partition et l’intégrité.
- Les erreurs OTA renvoient un JSON précis, ne programment pas la mise à niveau et ne redémarrent pas le compteur.
- Meilleure gestion des erreurs réseau et des délais dans l’interface Web.
- Correction des réponses OTA signalées comme erreurs réseau lorsque Admin Security était activé.
- Meilleure gestion des corps POST reçus en plusieurs paquets TCP.
- Correction de la page de résultat après une mise à niveau OTA réussie.
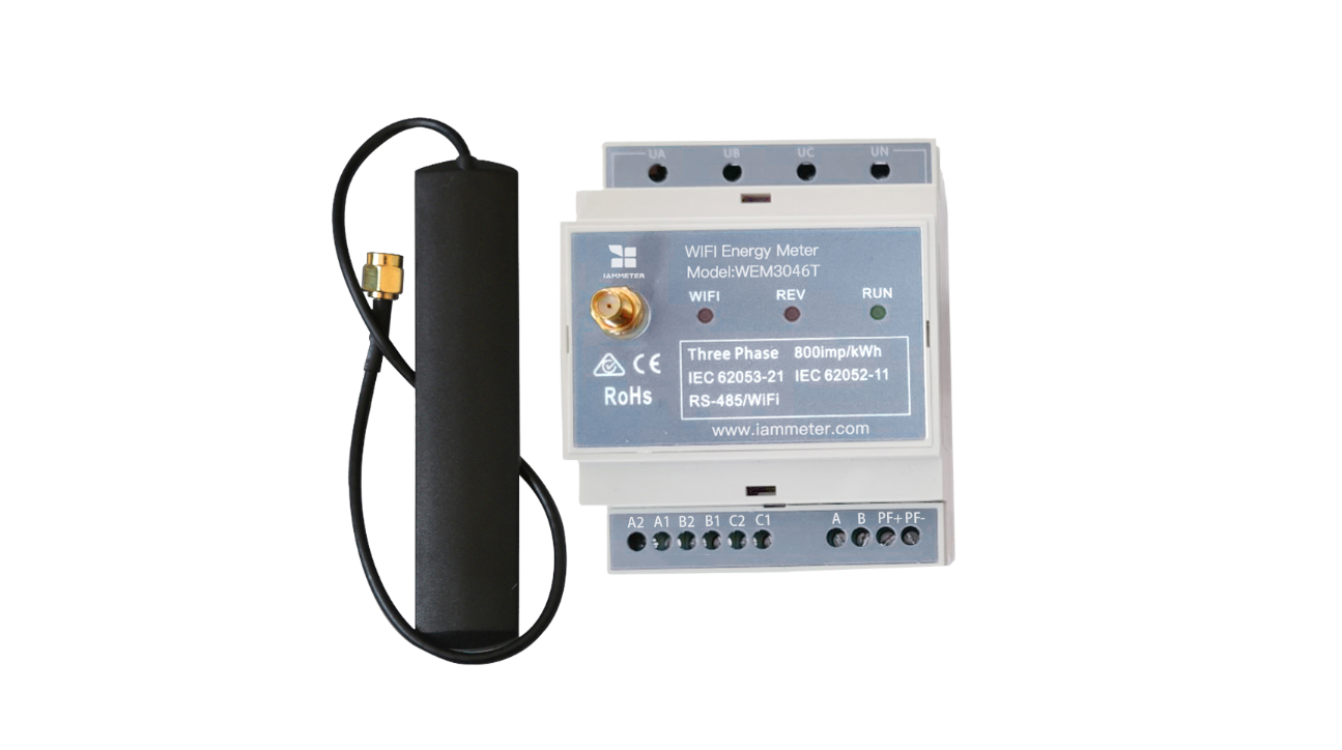
- Correction de l’échelle de puissance réactive pour WEM3046T et WEM3063T.
- Ajout de la logique LED Wi-Fi du WEM3063T.