Comment récupérer un mot de passe administrateur IAMMETER oublié
Si vous avez oublié le nom d’utilisateur ou le mot de passe administrateur de l’interface Web locale de votre compteur IAMMETER, les anciens identifiants ne sont pas nécessaires. La récupération signée vérifie que vous êtes autorisé à gérer l’appareil, désactive Admin Security et efface les identifiants locaux oubliés.
Cette procédure est réservée aux identifiants oubliés. Si vous les connaissez encore, modifiez-les ou désactivez la protection dans l’onglet Security. Pour la configuration complète, consultez le guide Local Admin Security.
Sur cette page
- Fonctionnement de la récupération
- Avant de commencer
- Étape 1 : générer une charge utile à usage unique
- Étape 2 : obtenir la réponse signée
- Étape 3 : envoyer la charge utile et la signature
Vous pouvez également envoyer la même requête de récupération depuis la page IAMMETER WEM API Test - Admin Security Public. Ouvrez l’opération POST /api/admin/recovery, utilisez le même JSON de récupération et envoyez-le depuis un navigateur capable d’atteindre l’adresse IP locale de l’appareil. La requête Swagger est envoyée directement à l’appareil et ne passe pas par IAMMETER Cloud.
Fonctionnement de la récupération
- Le compteur génère une charge utile unique propre à l’appareil.
- IAMMETER Contributor vérifie que votre compte peut gérer le SN, puis signe exactement cette charge utile.
- L’appareil vérifie la signature Ed25519, efface les identifiants et désactive Admin Security.
Les données d’énergie, le Wi-Fi et la configuration ne sont pas effacés. Vous pourrez ensuite définir de nouveaux identifiants.
Avant de commencer
Il vous faut l’accès local au compteur, son adresse IP, un compte IAMMETER autorisé pour son SN et un navigateur pouvant ouvrir son interface locale. curl n’est nécessaire que pour la méthode manuelle.
Vérifiez la prise en charge via
http://<device-ip>/api/admin/status
et recherchez "recoverySupported":1. Sinon, installez un firmware compatible ou contactez l’assistance.
Le défi contient un nonce à usage unique. Gardez l’appareil allumé et ne demandez aucun nouveau défi avant la fin : un nouveau défi ou un redémarrage invalide la charge utile précédente.
Étape 1 : générer une charge utile à usage unique
Ouvrez
http://<device-ip>/api/admin/recovery_challenge
ou exécutez :
curl "http://<device-ip>/api/admin/recovery_challenge"
Réponse type :
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Copiez intégralement payload sans modifier caractères, séparateurs, casse, SN, MAC ou nonce.
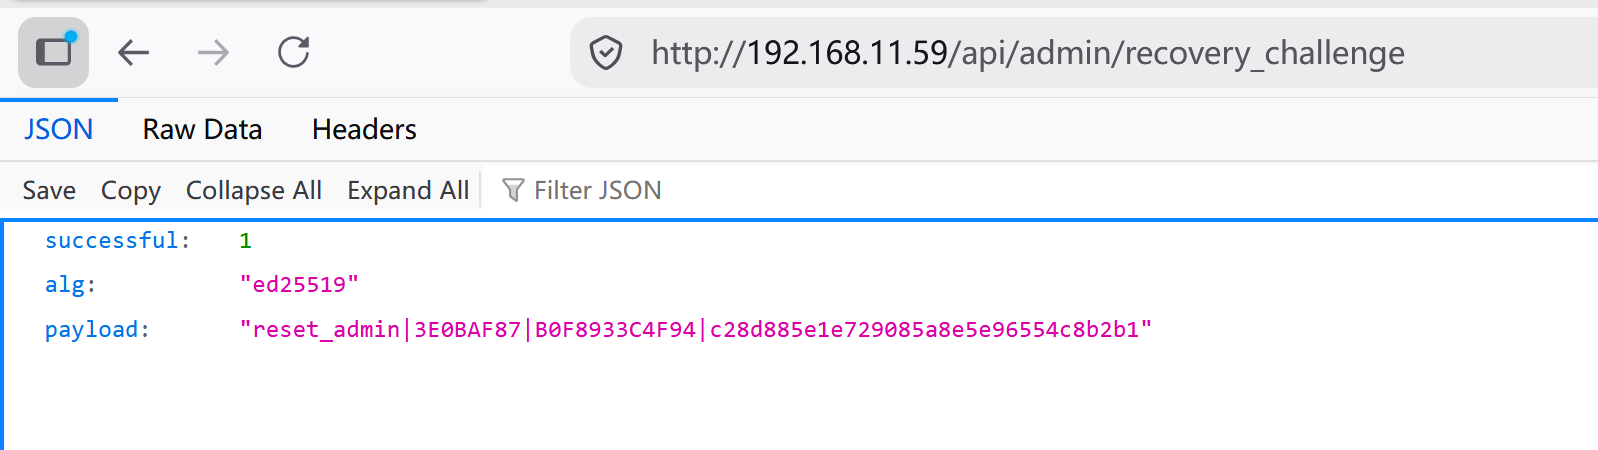
Ne rechargez pas la page et ne rappelez pas
/api/admin/recovery_challenge: chaque requête invalide immédiatement le défi précédent.
Étape 2 : obtenir la réponse signée
Connectez-vous à IAMMETER Admin Recovery, collez la charge utile et validez. Le service vérifie l’association du SN à votre compte et renvoie une signature Ed25519 pour cette charge utile exacte.
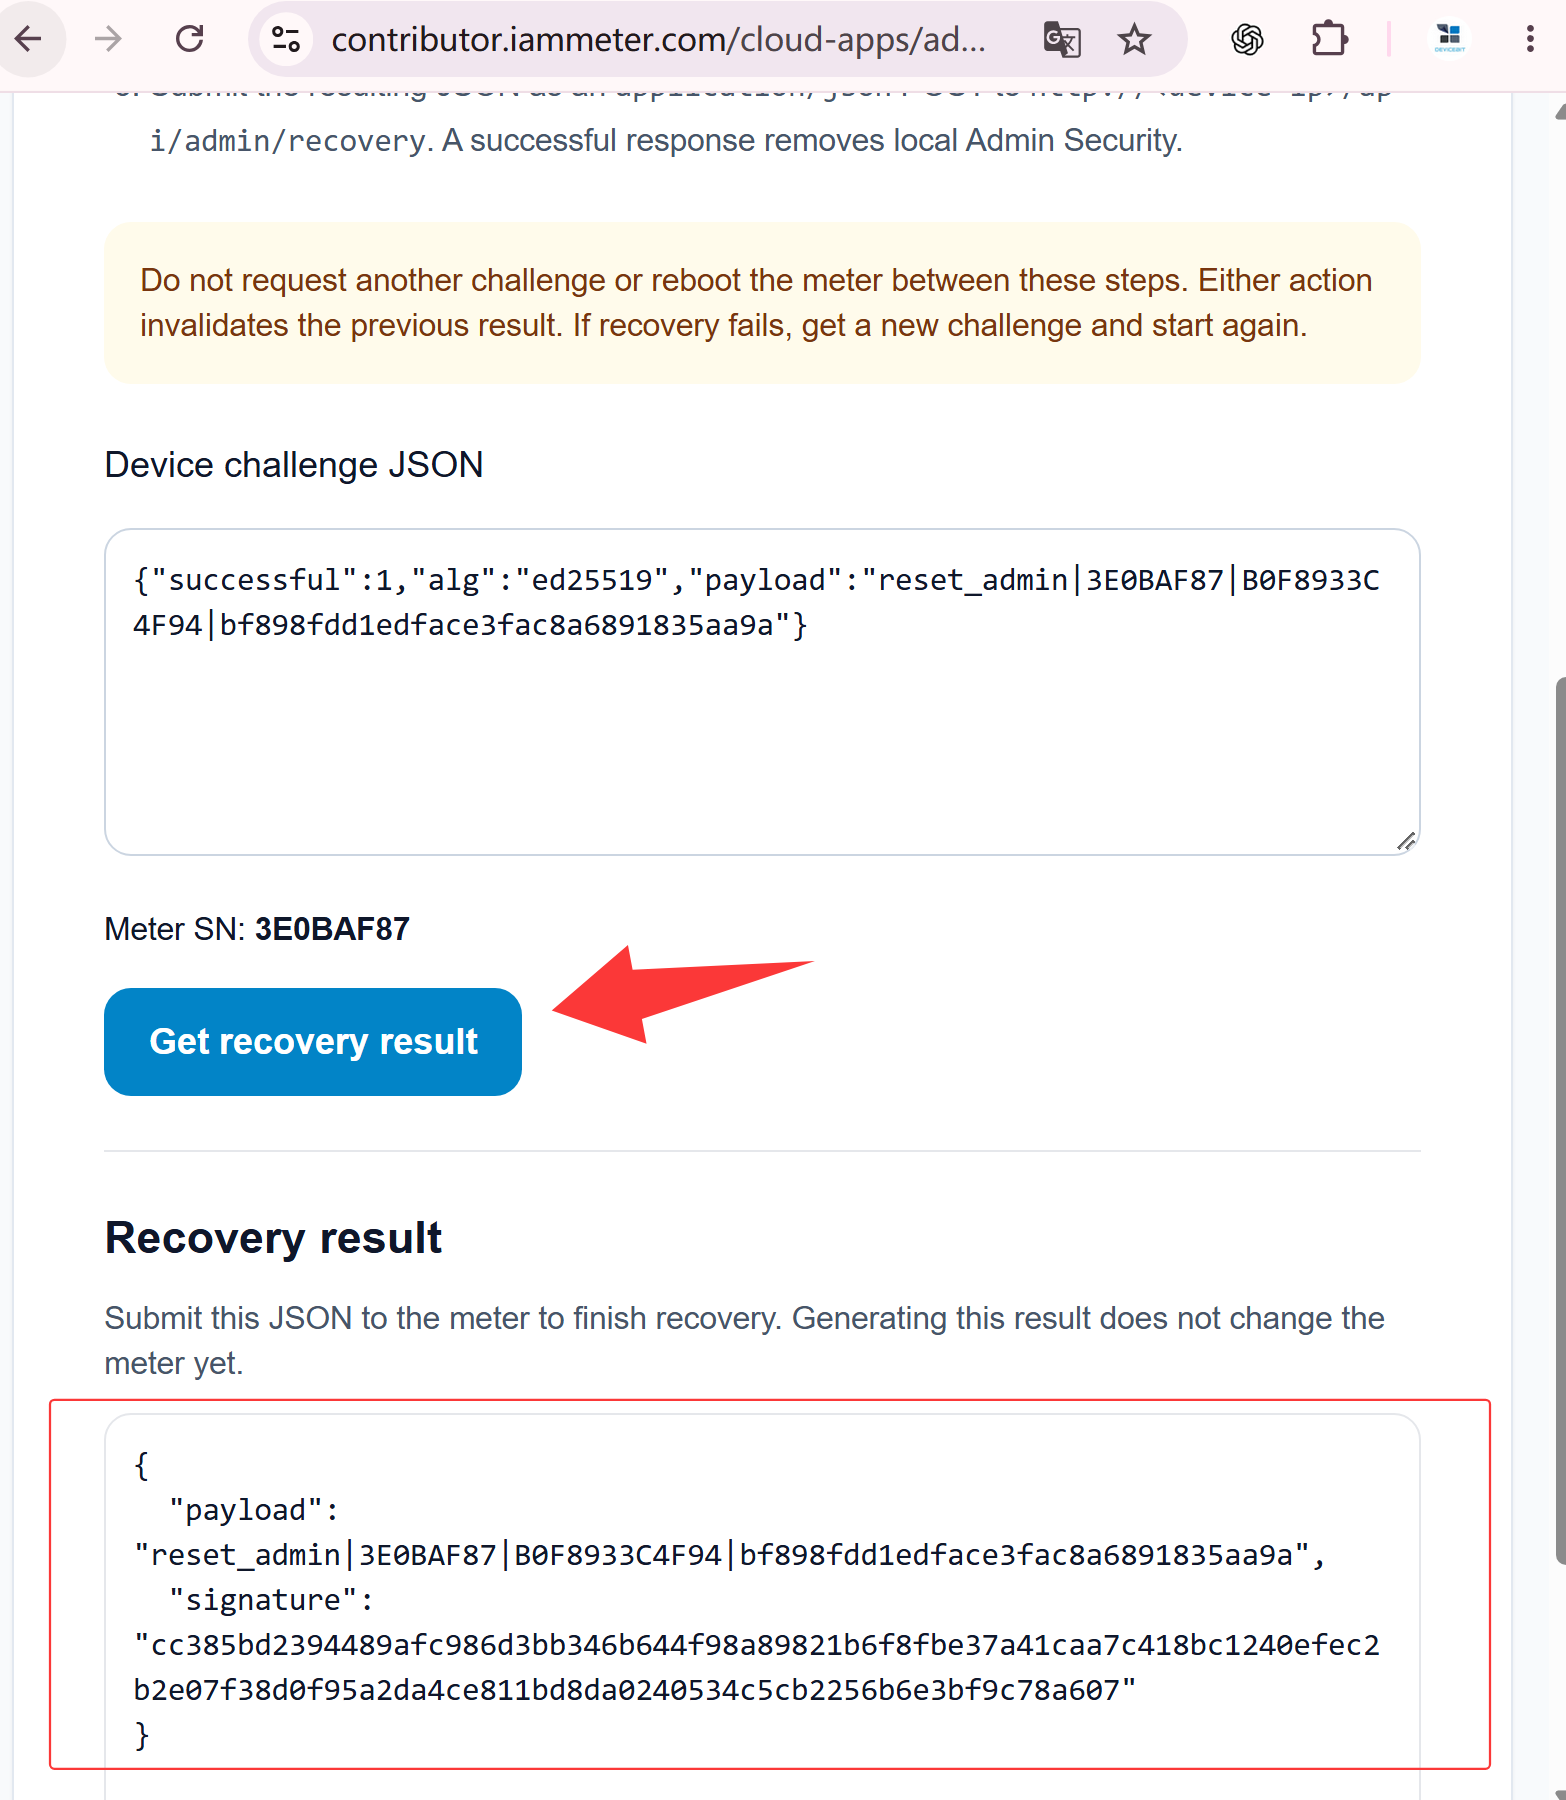
Pour utiliser curl, copiez exactement la signature. Si ce navigateur peut joindre l’appareil local, poursuivez directement dans la page Contributor.
Étape 3 : envoyer la charge utile et la signature
Option A : terminer directement dans le navigateur
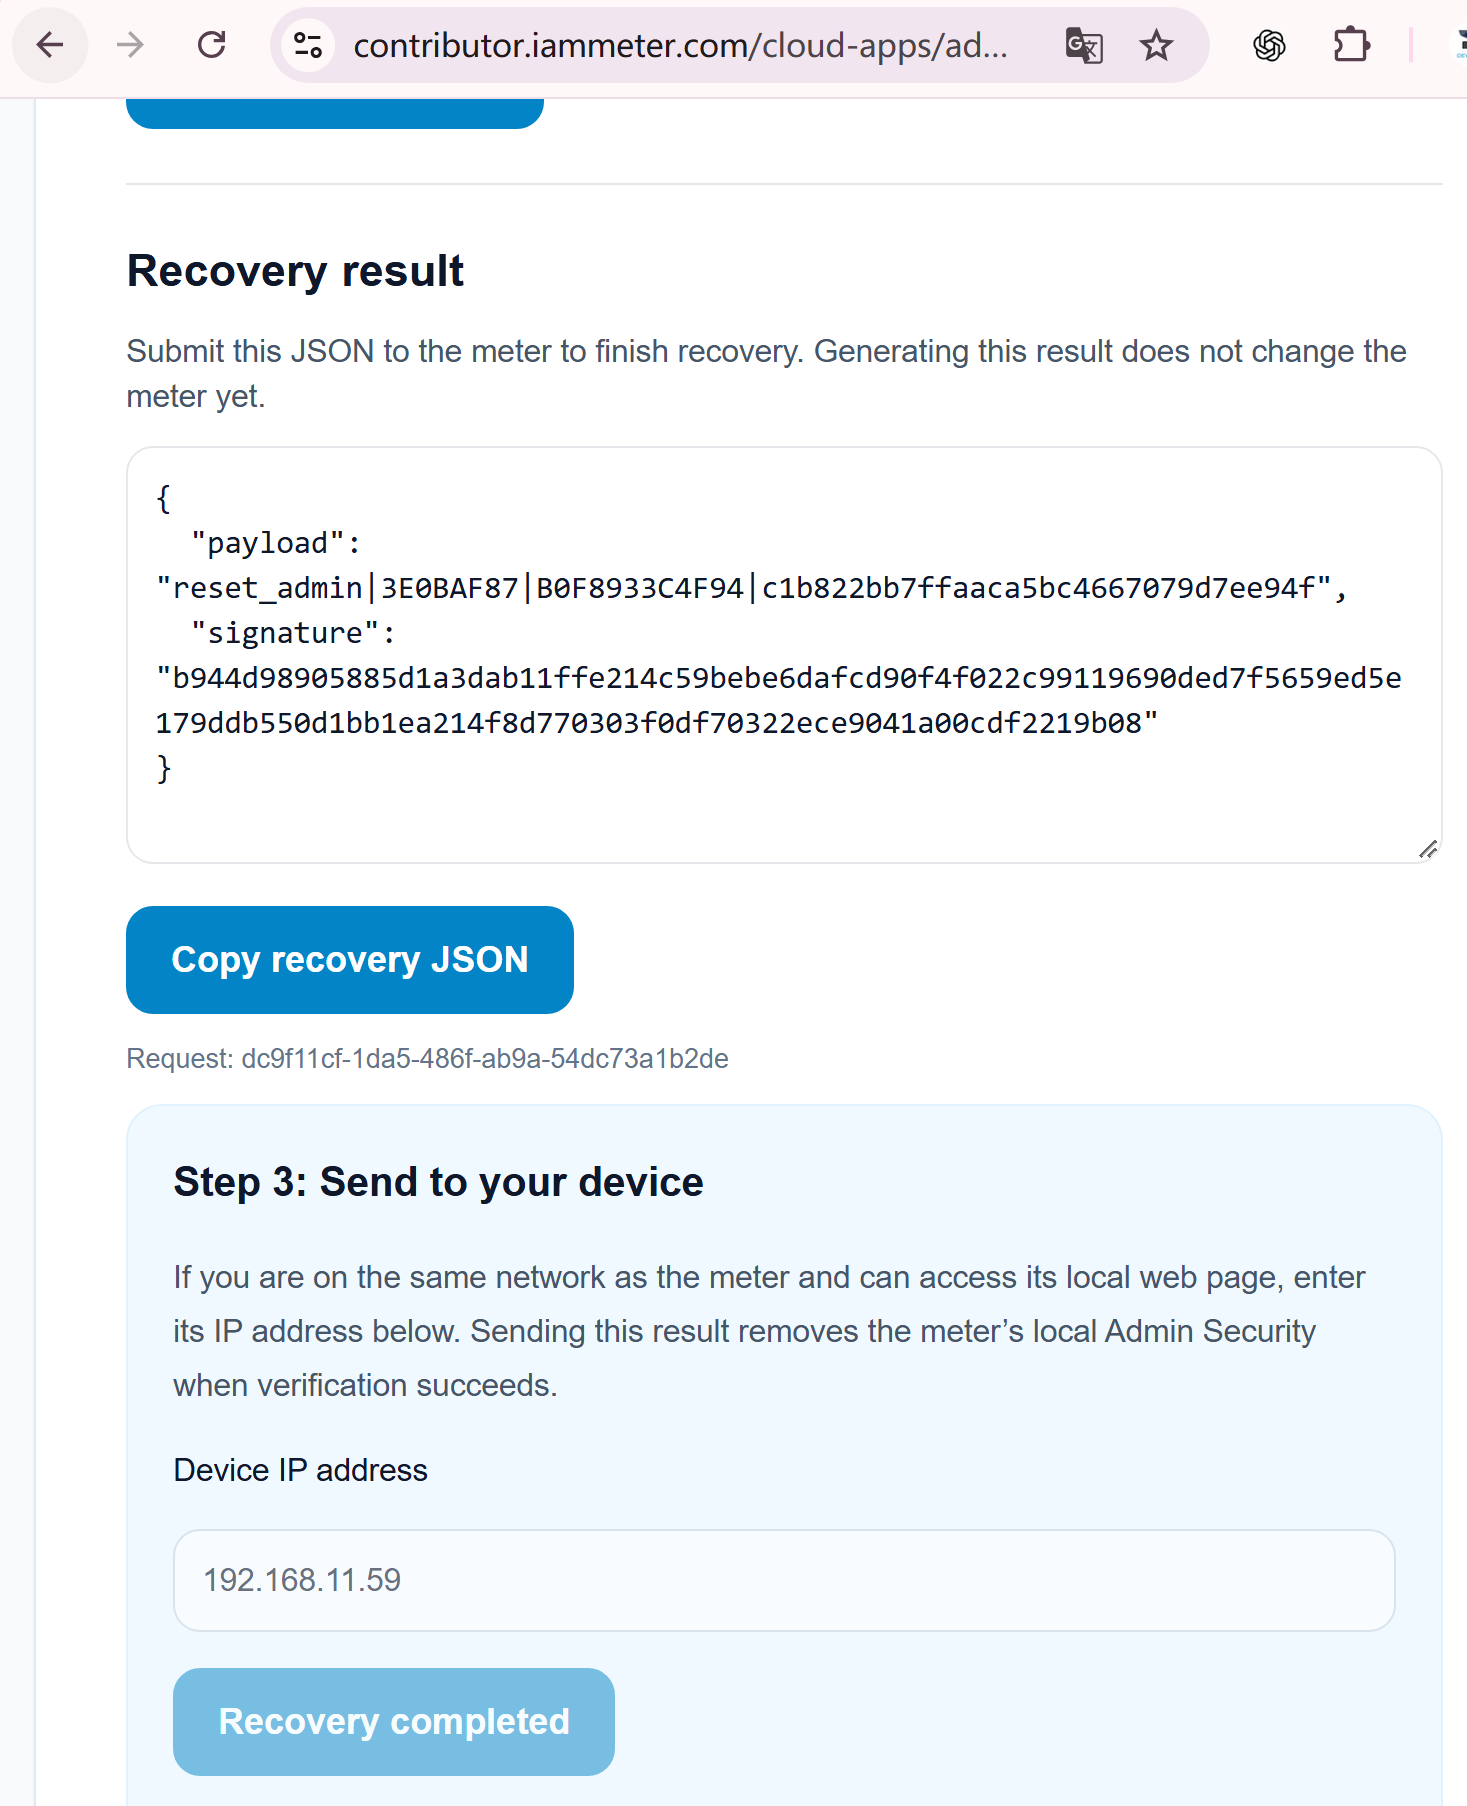
Si l’ordinateur est sur le même réseau et peut ouvrir l’interface locale du compteur :
- Dans Step 3: Send to your device, saisissez l’adresse IP locale.
- Utilisez l’action affichée pour envoyer le résultat signé.
- Attendez Recovery completed : les anciens identifiants ont été effacés et Admin Security désactivé.
Option B : envoyer manuellement avec curl
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Example:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
La charge utile doit être strictement identique à celle qui a été signée. Après succès, l’appareil efface le nom et le mot de passe administrateur, désactive Admin Security et invalide le nonce. Configurez ensuite de nouveaux identifiants dans Security si nécessaire.
Dépannage
Signature refusée
Générez un nouveau couple charge utile/signature sans recharger le défi entre les deux. Le refus survient aussi après un redémarrage, une modification de la charge utile, une signature d’un autre appareil ou une récupération déjà réussie.
Mémoire insuffisante
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Redémarrez l’appareil, générez une nouvelle charge utile et terminez rapidement. La charge utile antérieure au redémarrage est invalide.
Pourquoi utiliser un défi signé à usage unique
IAMMETER n’expose pas de réinitialisation anonyme. La charge utile lie l’opération au SN, à la MAC et à un nonce aléatoire ; Contributor vérifie l’autorisation du compte ; IAMMETER signe la charge utile ; le firmware la vérifie avec sa clé publique. Un nouveau défi, un redémarrage ou une réussite invalide le nonce et empêche toute réutilisation.
Documentation de sécurité associée
- Configurer Local Admin Security, les API protégées, Modbus/TCP et SSDP
- Mise à jour Admin Security et contexte EN 18031-1:2024
L’article EN 18031 décrit les travaux de sécurité du firmware ; il ne constitue pas l’annonce d’un certificat pour un compteur précis. Les informations de certification seront publiées séparément.